DevSecOps-Werkzeuge für sichere Softwarelieferketten
Sicherheit beginnt in der Softwareentwicklung und muss entlang der gesamten Lieferkette nachvollziehbar bleiben. Die openCode DevSecOps-Werkzeuge unterstützen automatisierte Sicherheitsprüfungen, machen Softwarequalität transparent und stellen Informationen über Komponenten, Schwachstellen und Abhängigkeiten bereit. Damit schaffen sie eine Grundlage für die sichere Entwicklung und Nachnutzung von Open-Source-Software.
Sicherheit direkt in die Entwicklung integrieren
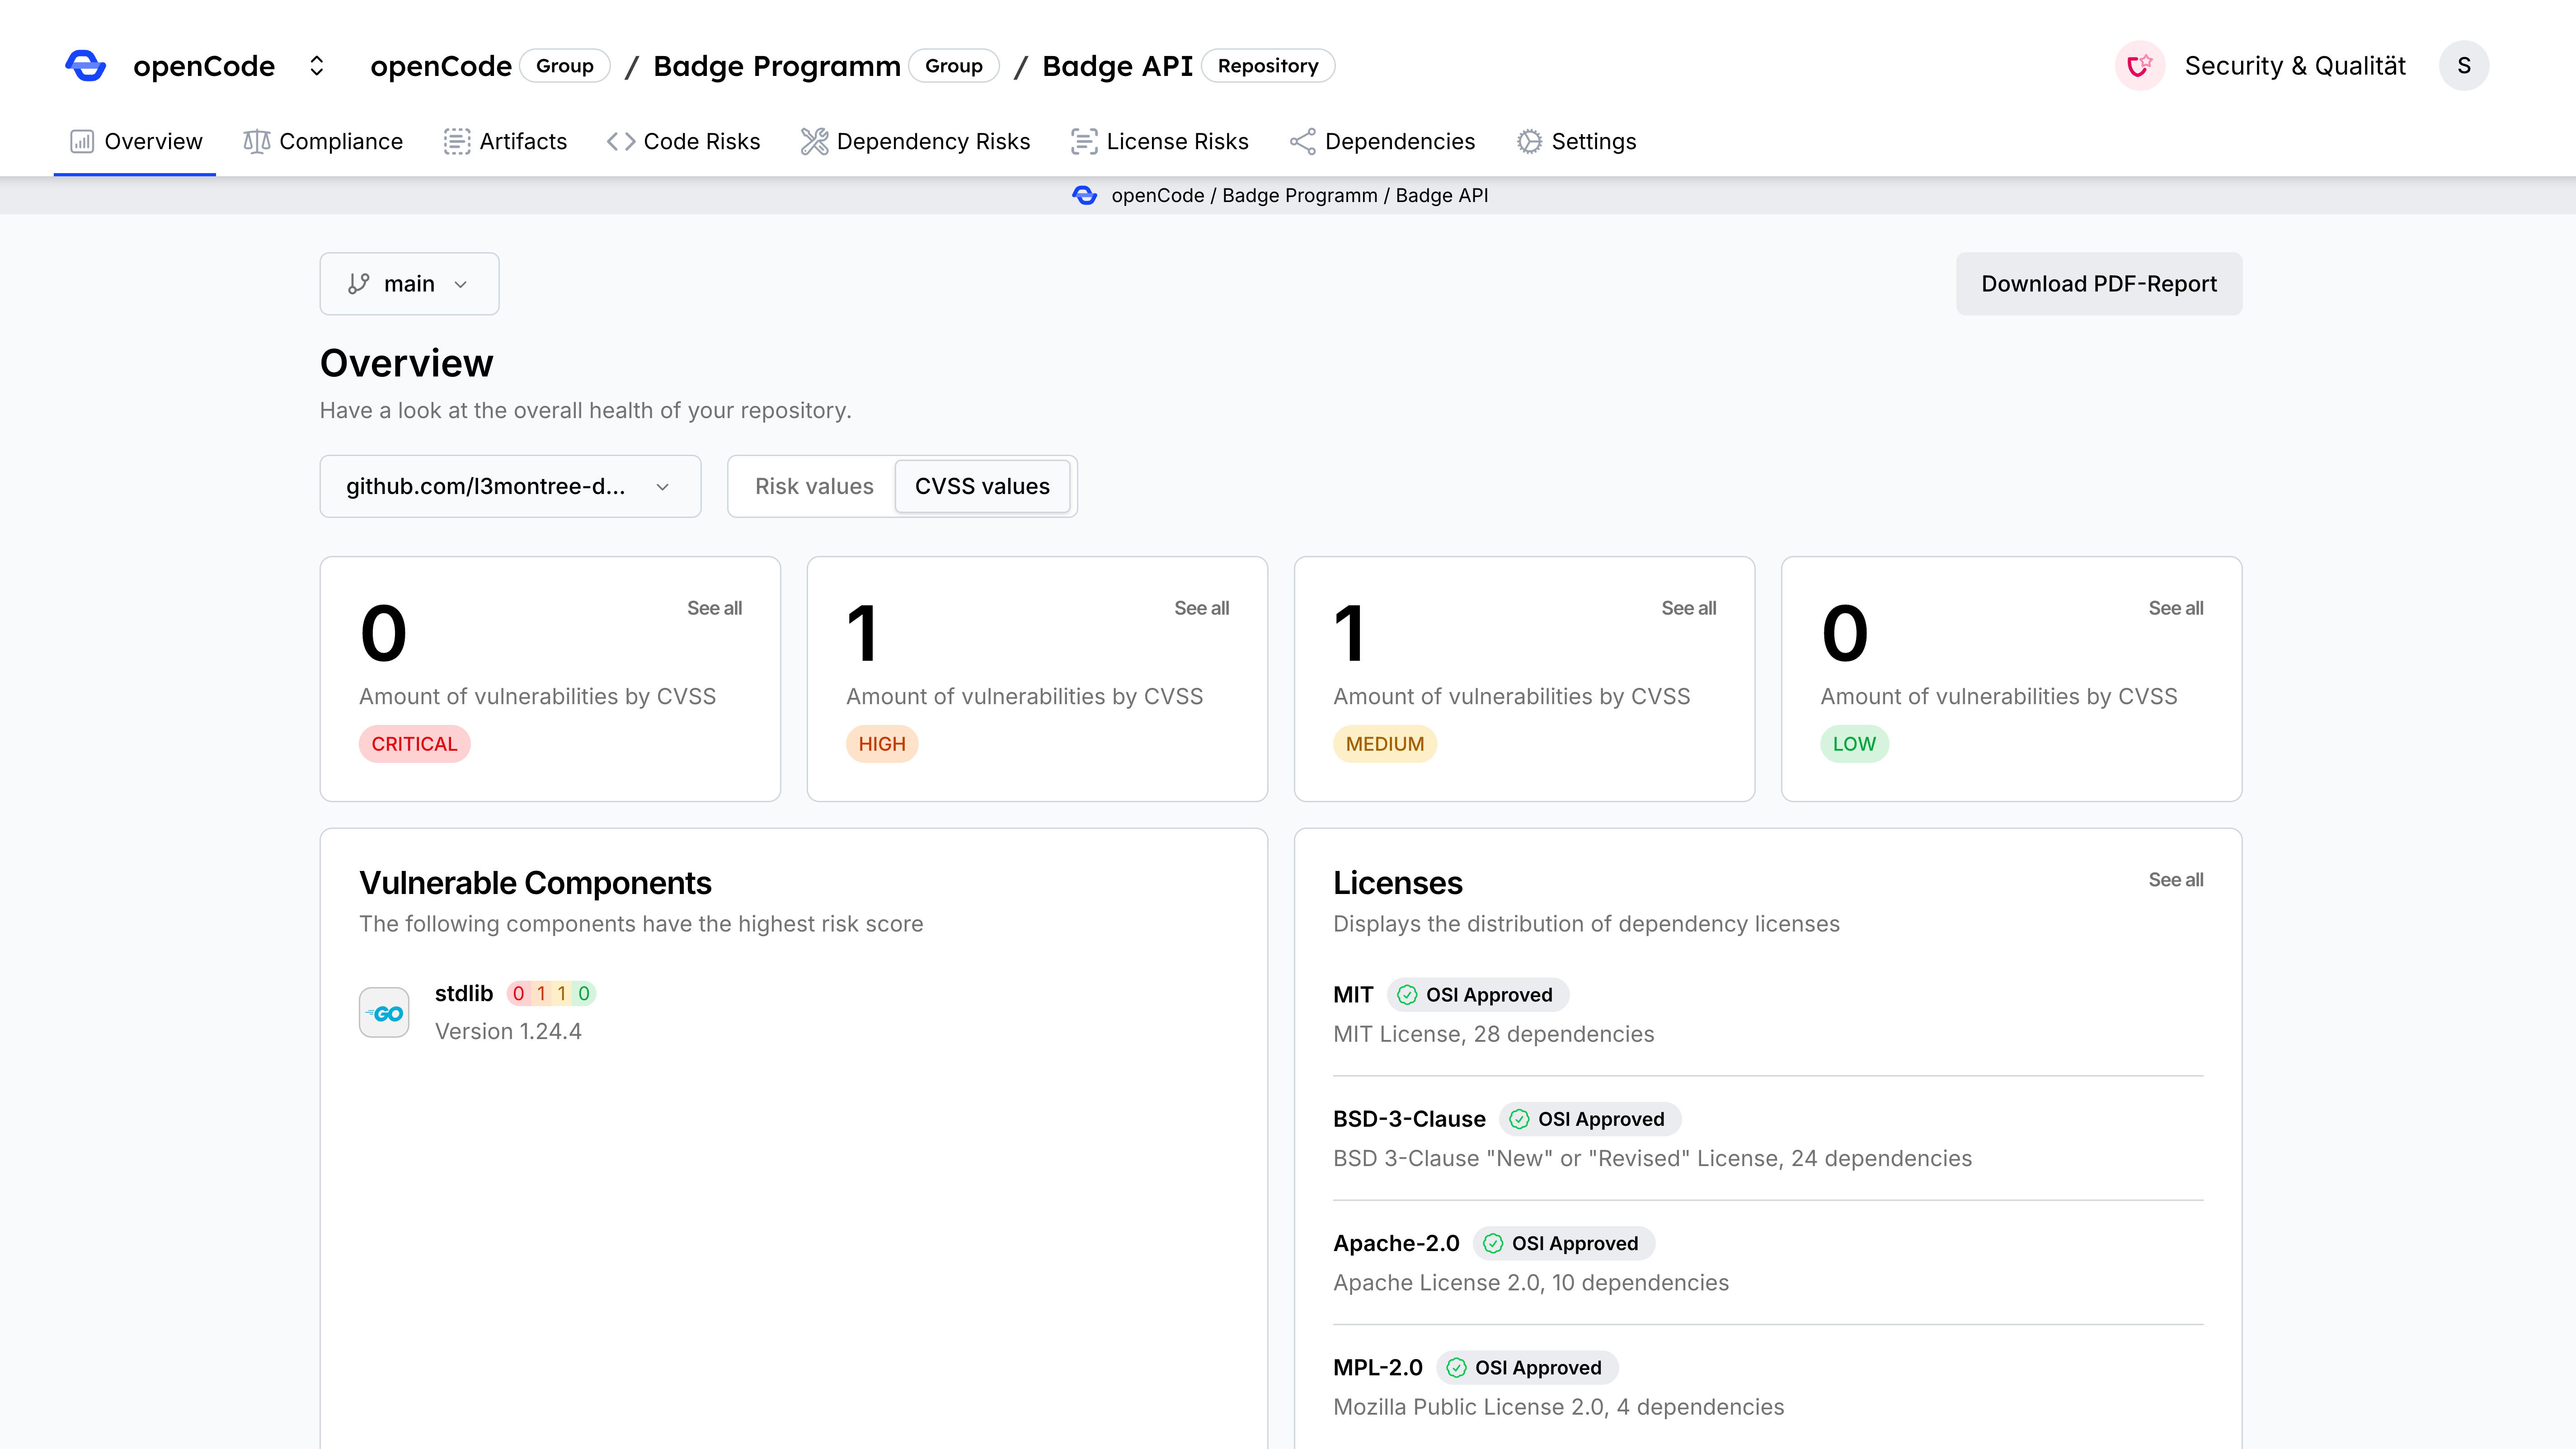
DevGuard unterstützt die Integration automatisierter Sicherheitsprüfungen in den Entwicklungsprozess. Schwachstellen und Risiken in Softwarekomponenten werden frühzeitig sichtbar und können gezielt bewertet werden. Standardisierte Sicherheitsinformationen schaffen Transparenz über den Sicherheitsstatus eines Projekts und unterstützen die kontinuierliche Verbesserung der Softwarequalität.
Softwarequalität anhand transparenter Kriterien bewerten
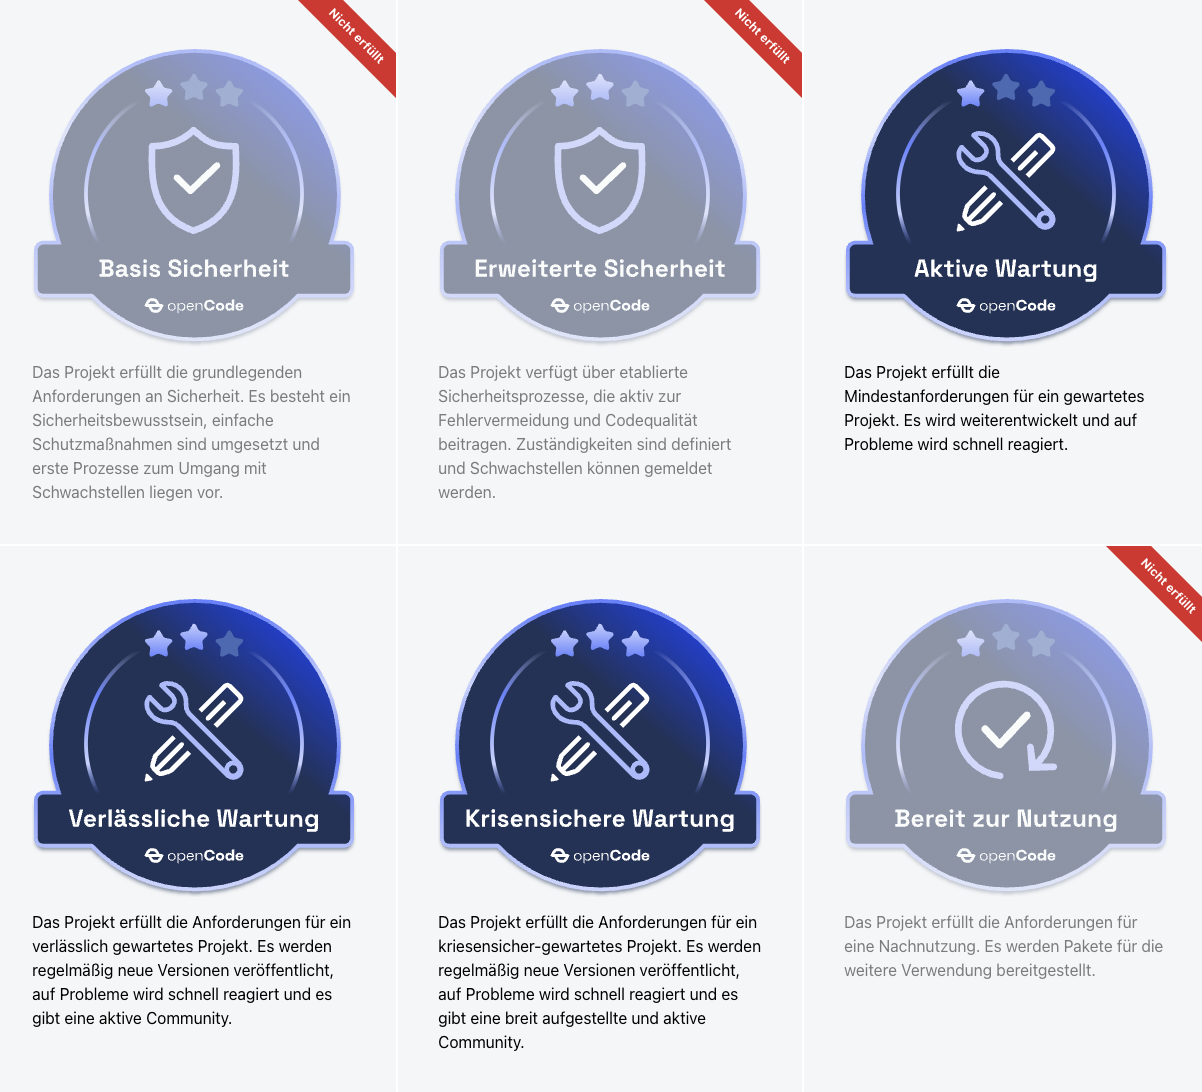
Mit dem BadgeReport lassen sich die Qualitätsmerkmale eines öffentlichen openCode-Projekts übersichtlich darstellen. Dazu genügt die URL des Repositories. Der Report zeigt, welche Badges das Projekt bereits erhalten hat und bei welchen Qualitätskriterien noch Lücken bestehen.
BadgeReport erstellen
Kopieren Sie die URL eines öffentlichen openCode-Repositorys aus dem Softwareverzeichnis, um zu sehen, welche Badges bereits vergeben wurden.
Softwarekomponenten transparent nachvollziehen
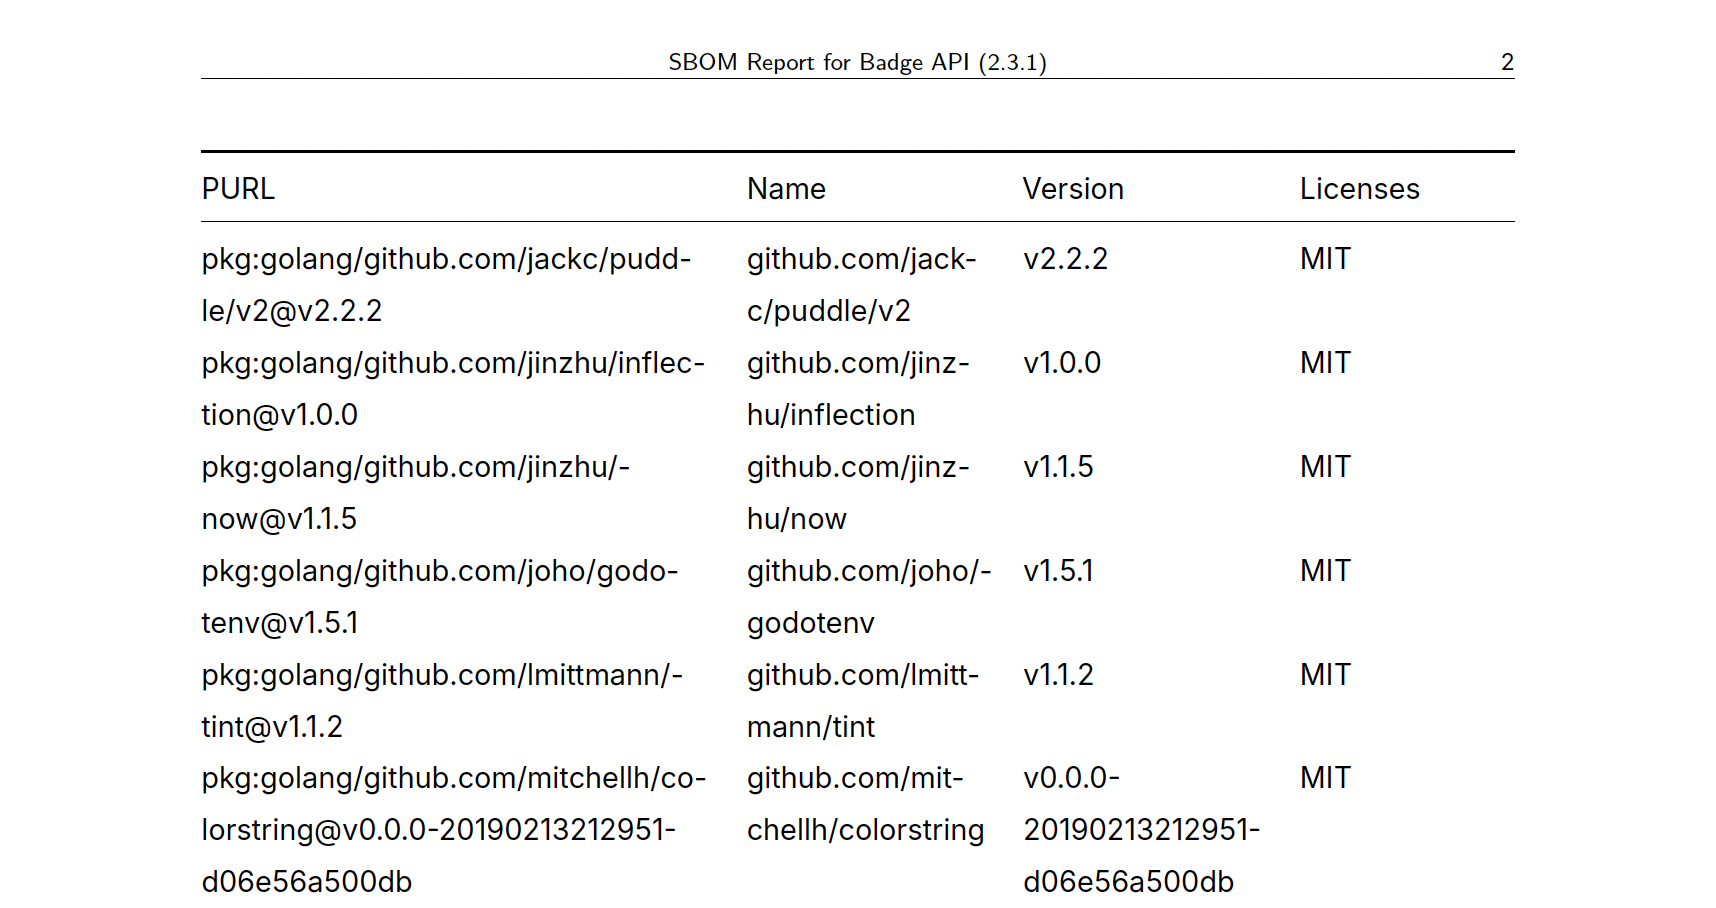
SBOMDownload macht die Zusammensetzung von Softwareprojekten nachvollziehbar. Mit einem Klick lässt sich eine Übersicht der verwendeten Komponenten, Versionen und Lizenzen als PDF abrufen. Das erleichtert die Dokumentation von Abhängigkeiten und schafft Transparenz über die Softwarelieferkette.
Automatisieren, Kollaborieren, Konsultieren.
Die openCode Tools & Services stehen zur freien Nutzung bereit. Für die Einführung, Anpassung und Integration in bestehende Verwaltungsprozesse bietet openCode ergänzende Unterstützung.